Dos botones · 250 credenciales, 40 códigos 2FA
Gestor de contraseñas por hardware
Tus contraseñas, en un dispositivo que llevas encima.
Kleidos es un gestor de contraseñas por hardware: guarda tus contraseñas cifradas en un dispositivo pequeño que llevas encima, y las escribe en tu ordenador por Bluetooth solo cuando lo has desbloqueado en el propio dispositivo.
- Sin app
- Sin nube
- Sin cuenta
En desarrollo. Sin publicar: todavía no hay nada que descargar.
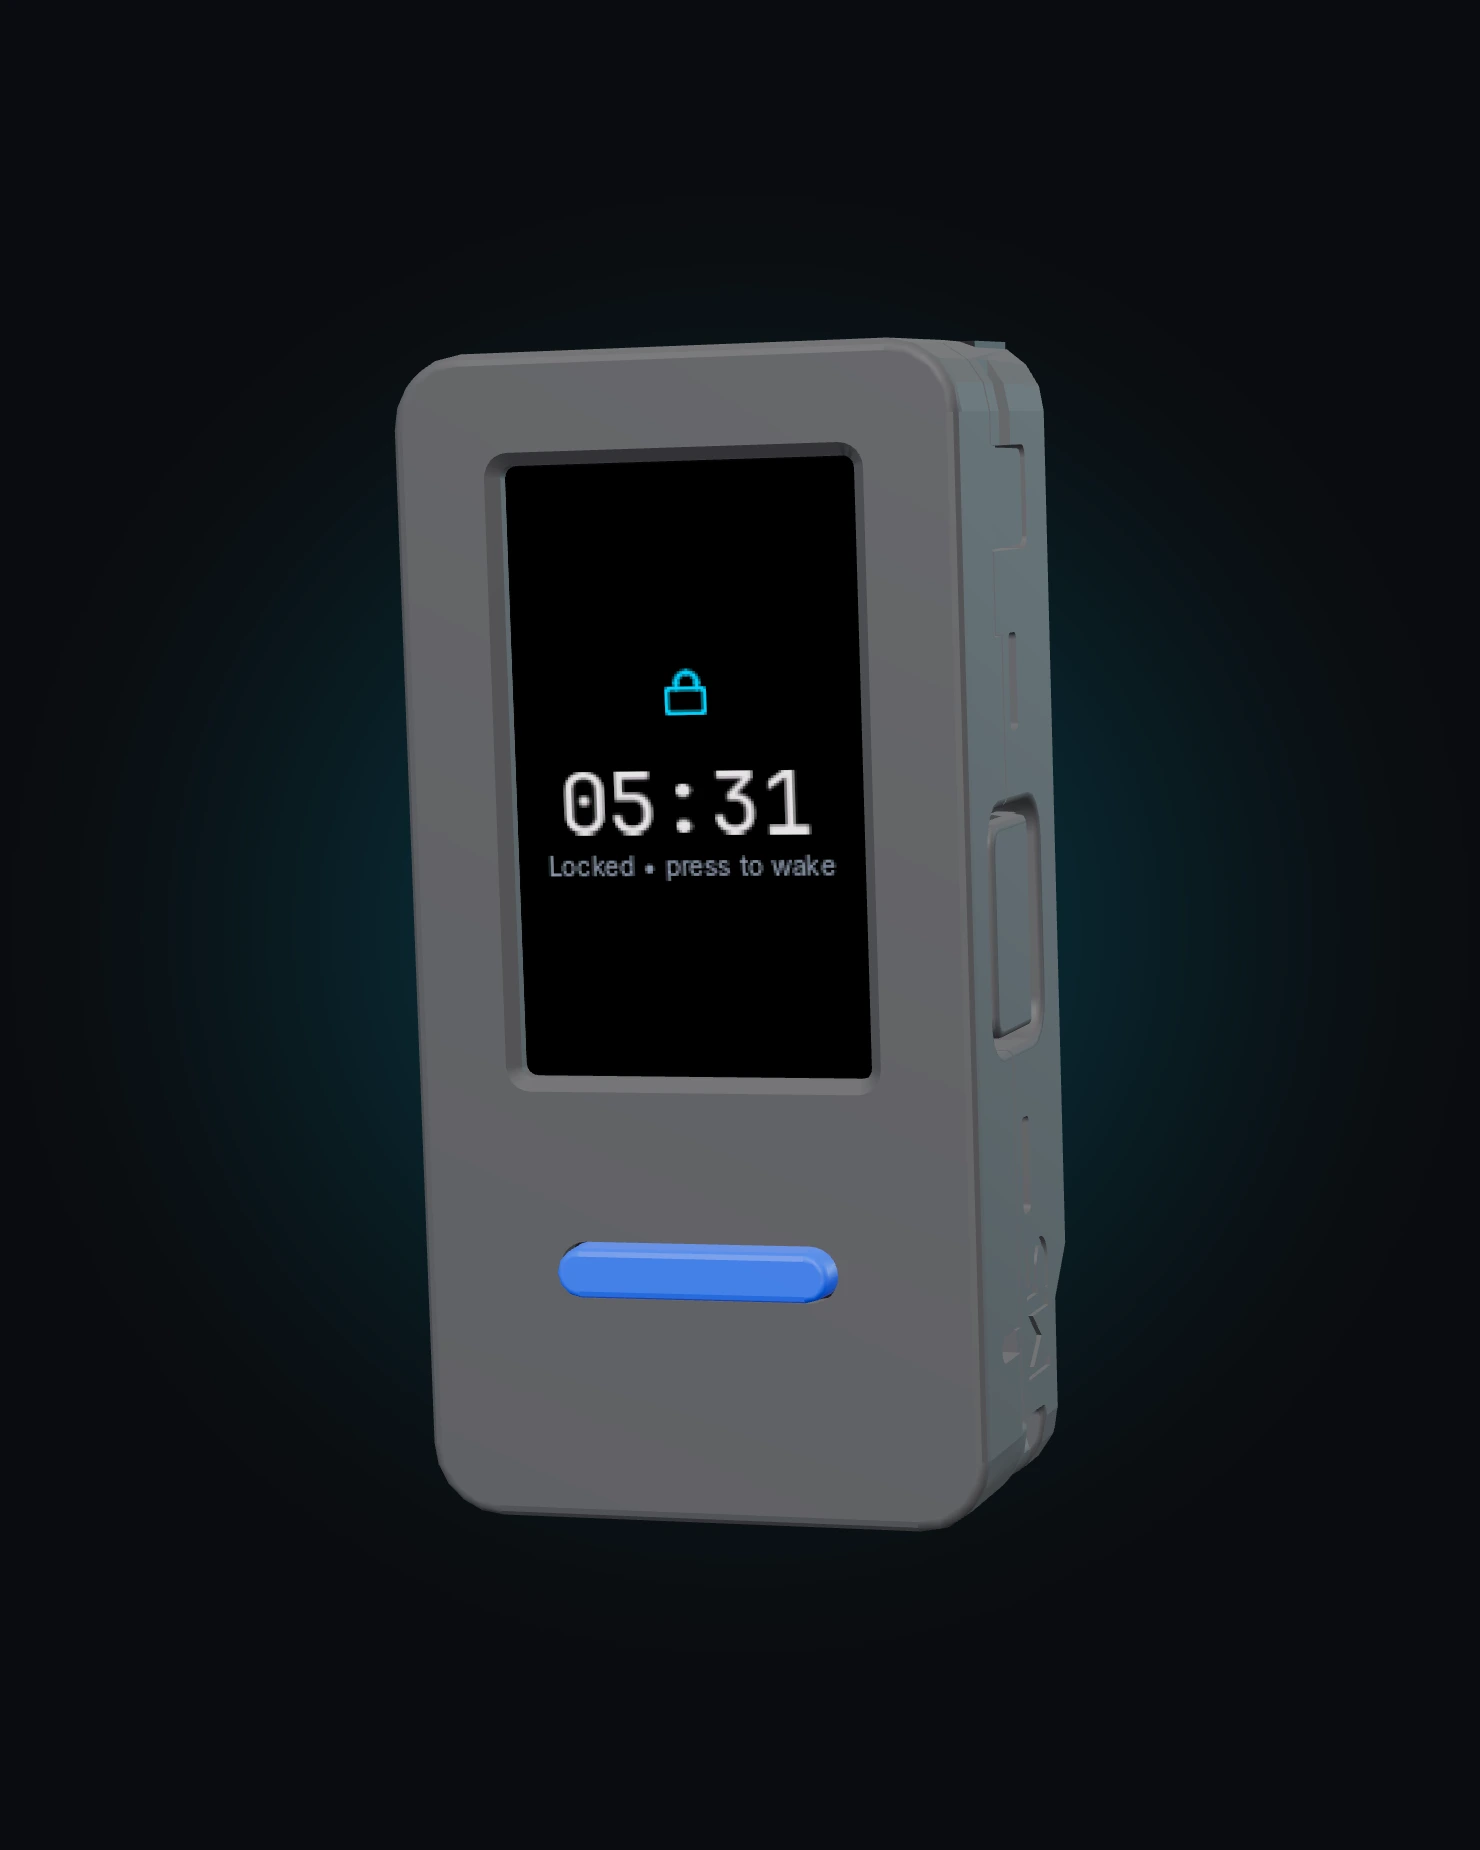
Lo desbloqueas en el propio dispositivo.
Una pulsación con la pantalla apagada solo la enciende; no actúa sobre nada hasta la siguiente.
Las placas de dos botones no tienen teclado numérico: mantienes pulsado un botón mientras un arco recorre las cifras del 0 al 9 en tres segundos y lo sueltas en tu cifra, una vez por cada una. Tras la última cifra el PIN se acepta solo, y el dispositivo deriva de él la clave de la bóveda en ese mismo momento con 175 000 iteraciones de PBKDF2-SHA256, un número calibrado para que una placa ESP32-S3 se desbloquee en unos dos segundos. Nada de esto pasa por tu ordenador.
- PBKDF2-SHA256, 175 000 iteraciones en el ESP32-S3
- Tu PIN no se guarda en ninguna parte
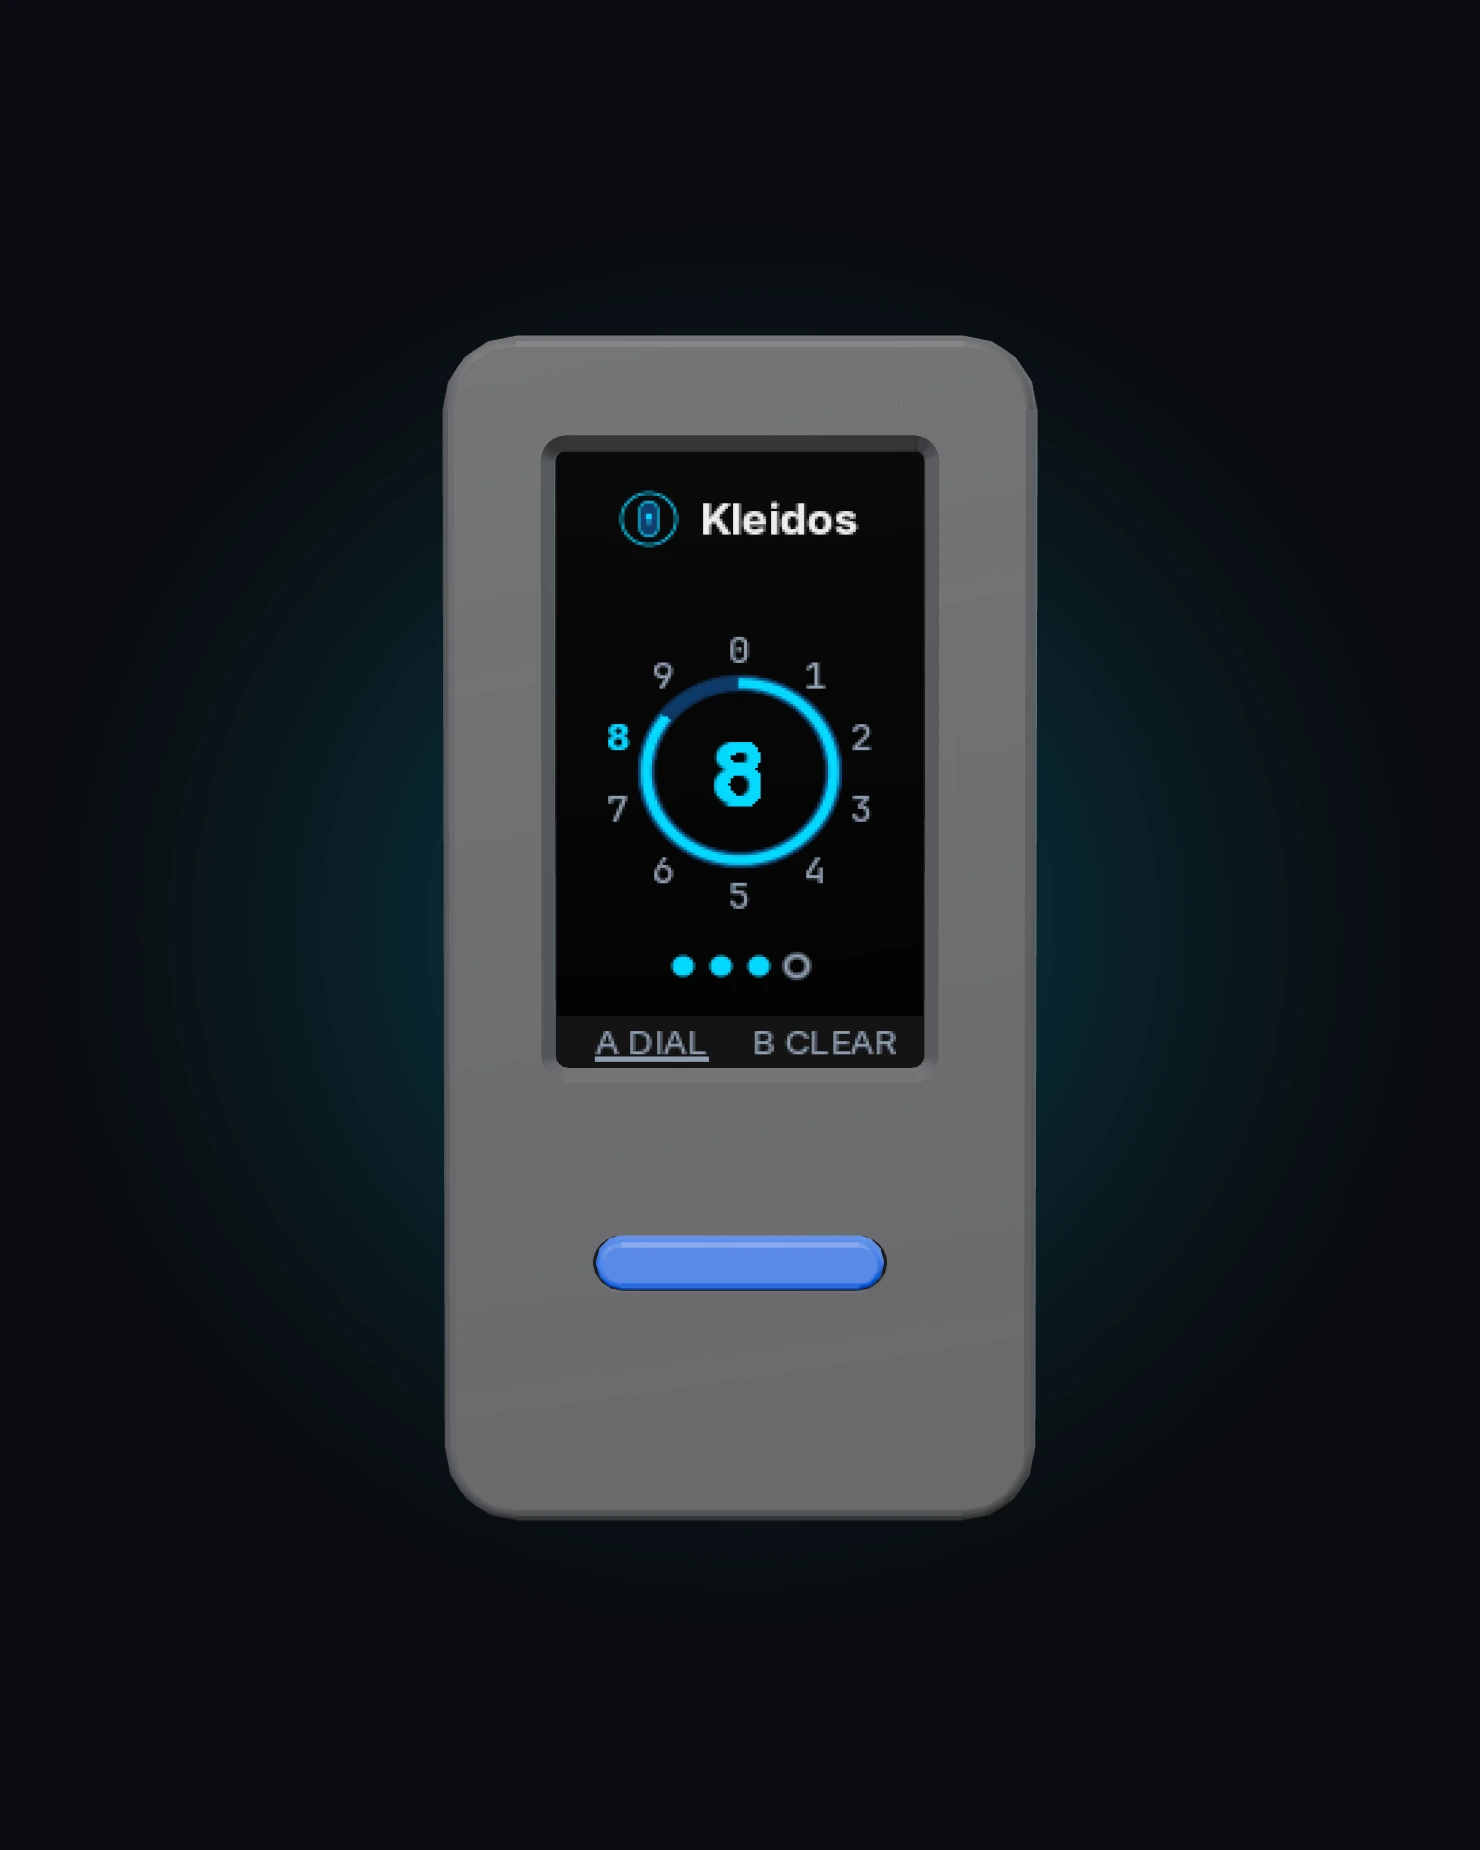
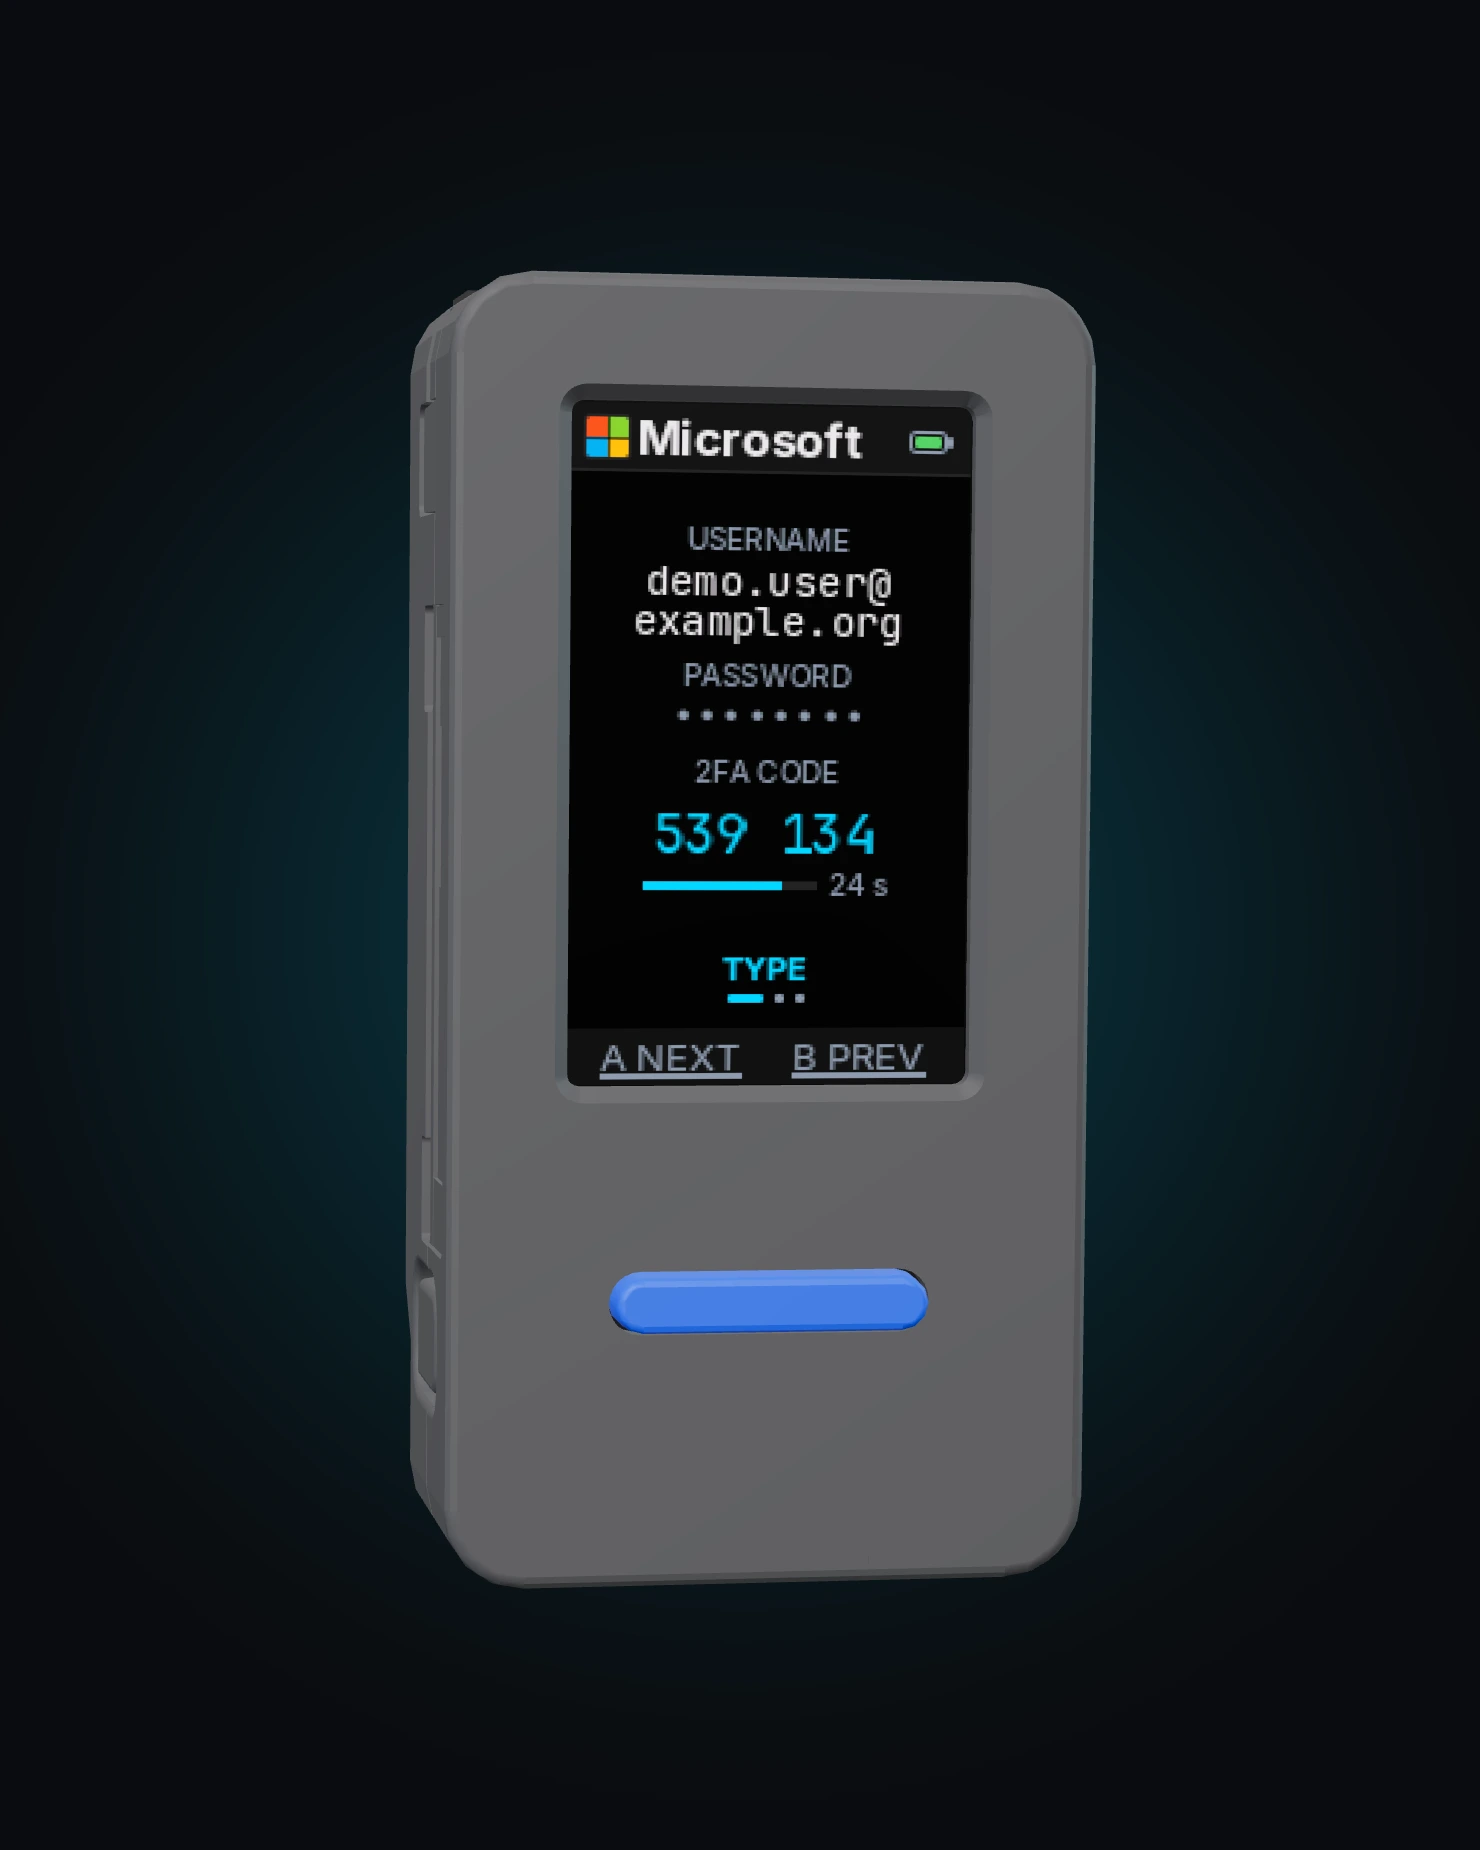
Te enseña la entrada con la contraseña oculta.
Una entrada se abre en una tarjeta que no se mueve: el servicio, el usuario y la contraseña, oculta. La contraseña solo se ve cuando la pides, durante tres segundos y bajo un aviso, y después el dispositivo la vuelve a ocultar por su cuenta.
- La marca del servicio, cuando lo reconoce
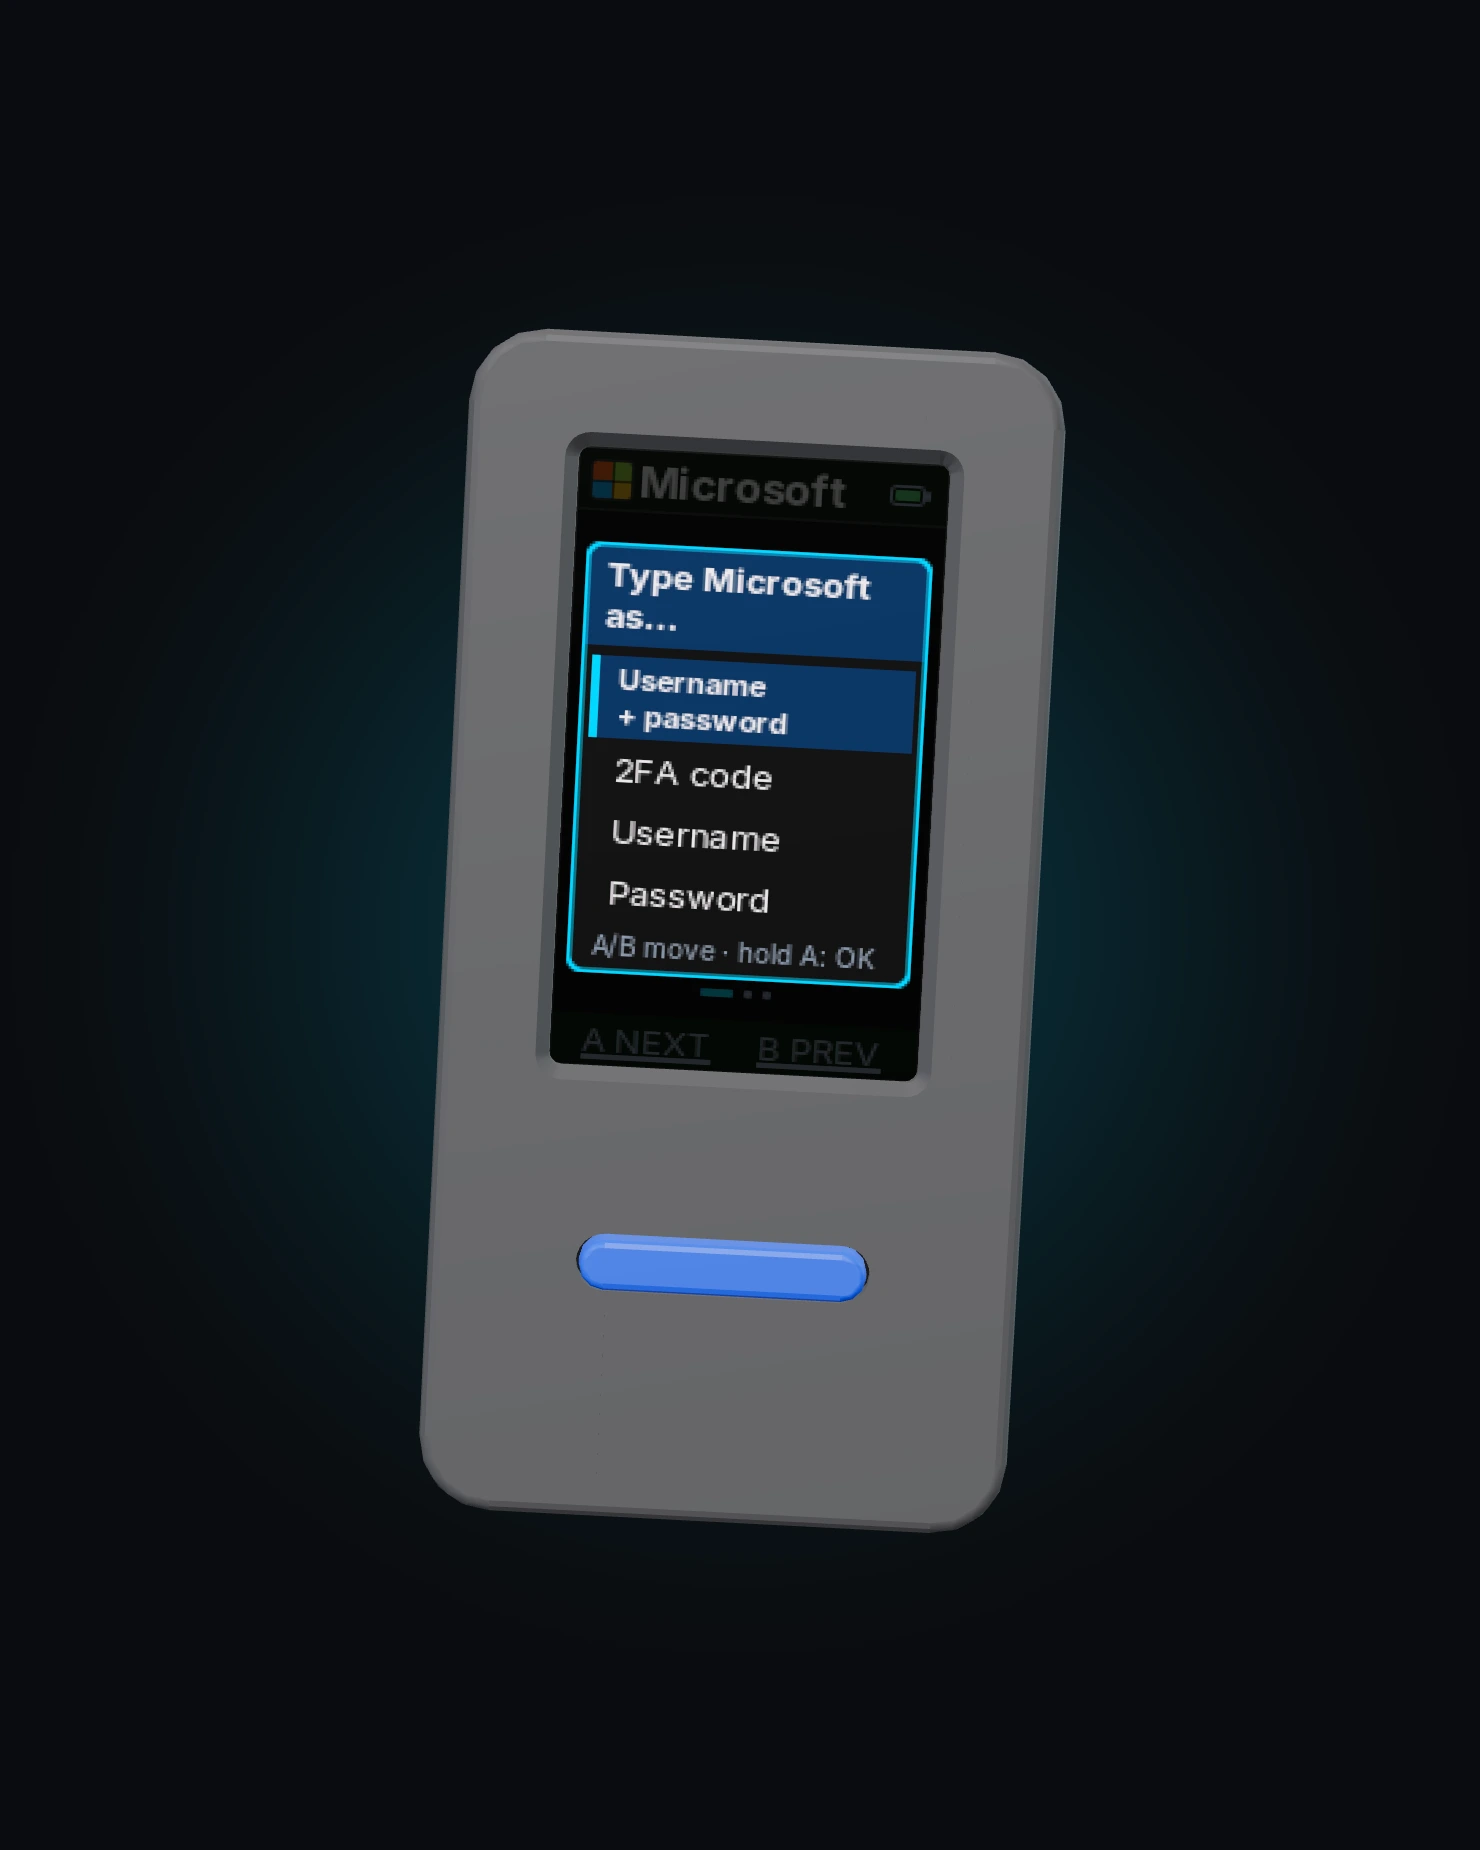
Pregunta antes de escribir.
Pedirle que escriba una entrada todavía no envía nada. Primero el dispositivo pregunta qué escribir: el usuario y la contraseña juntos, solo el usuario o solo la contraseña. Solo entonces se levanta el Bluetooth, y un ordenador con el que nunca se ha emparejado tiene que confirmarse en la propia pantalla del dispositivo, con un número de seis cifras, antes de recibir una sola pulsación. Cuando el envío termina, el Bluetooth se vuelve a apagar.
El Bluetooth solo se enciende cuando le pides que envíe o que se empareje, y se apaga cuando termina.
- Bluetooth LE Secure Connections: la primera vez confirmas en su pantalla un número de seis cifras
Escribe. No envía.
El dispositivo se empareja como un teclado Bluetooth y escribe por ti, una pulsación por carácter. Tu ordenador recibe pulsaciones, los mismos bytes que le llegan del teclado de tu mesa, y nunca la contraseña.
En su cristal, la última pantalla real, la de antes de que se conecte un ordenador: mientras escribe no hay ninguna captura.
Durante el envío: Bluetooth encendido, Wi-Fi apagado
Entre una tecla y la siguiente espera un tiempo al azar de 20 a 60 ms, y alrededor del tabulador, 50 ms fijos antes y 100 ms después.
Las radios están apagadas.
Desbloqueado y en la bóveda, el dispositivo no tiene ninguna radio encendida. El Bluetooth solo se levanta para enviar una contraseña, emparejar un ordenador nuevo o configurar el dispositivo por primera vez, y el Wi-Fi solo para el panel de administración o para poner el reloj en hora cuando se lo pides, nunca los dos a la vez.
| Radio | En la bóveda | Enviando | Emparejando | Panel de administración |
|---|---|---|---|---|
| Bluetooth | apagado | encendido | encendido | apagado |
| Wi-Fi | apagado | apagado | apagado | encendido |
- Bluetooth
- En la bóveda: apagado
- Enviando: encendido
- Emparejando: encendido
- Panel de administración: apagado
- Wi-Fi
- En la bóveda: apagado
- Enviando: apagado
- Emparejando: apagado
- Panel de administración: encendido
La etiqueta de cada imagen dice cómo la hice, y la leyenda de las etiquetas explica cada tipo.
- En directo desde el dispositivo
- Panel en un navegador
Sin app. Sin nube. Sin registrarte en nada.
-
AES-256 + HMAC-SHA256
Cada entrada va cifrada y autenticada, con una clave que sale de tu PIN mediante PBKDF2-SHA256.
- iteraciones en el ESP32-S3
- 175 000
- iteraciones en el ESP32 clásico
- 40 000
Son menos que las 600 000 que recomienda OWASP: dimensioné el desbloqueo para que tarde unos dos segundos.
Por qué no 600 000 -
PIN incorrectos: espera y luego borrado
El 10.º PIN incorrecto borra la bóveda; desde el 4.º, te hace esperar.
Simulación
- Desde el 4.º PIN incorrecto, cada uno te hace esperar 30 s.
- Desde el 7.º, cada uno te hace esperar 5 min.
- El 10.º borra la bóveda, todos los vínculos de Bluetooth y todas las redes de administración guardadas.
En las compilaciones abiertas, quien copie la flash puede probar PIN tras PIN sin tener el dispositivo delante. Un PIN más largo (de 6 u 8 cifras), o una contraseña en los modelos con teclado o con pantalla táctil, lo hace más lento; solo la clave atada al chip de la compilación endurecida lo impide. Lleva el dispositivo contigo.
Lo que da una copia de la flash -
Sin nube. Sin cuenta.
Nada de la bóveda llega a una máquina que no sea tuya. Lo que sale de ella va:
- a tu ordenador, como pulsaciones;
- a tu navegador, por una red Wi-Fi que levanta el propio dispositivo;
- a una copia de seguridad que exportas y guardas tú;
- y a ningún otro sitio: no hay servidor ni cuenta que abrir.
Así que tampoco hay copia en ningún otro sitio: si pierdes el dispositivo sin haber hecho una copia de seguridad, la bóveda se va con él.
La bóveda en reposo -
Sin app
Para tu ordenador o tu móvil es un teclado Bluetooth LE: envía pulsaciones, no lee nada y no hay que instalar nada.
No ve la pantalla, así que escribe en el campo que tenga el foco: elegir el campo te toca a ti.
Qué hace el enlace Bluetooth -
Bluetooth LE Secure Connections
La primera vez confirmas un número de seis cifras en su pantalla. Después, el Bluetooth solo se enciende cuando le pides que envíe o que se empareje, y se vuelve a apagar en cuanto termina.
Un ordenador que ya esté comprometido captura lo que escribe, como haría con cualquier teclado.
Los controles del enlace Bluetooth -
Códigos 2FA
Calcula los códigos de un solo uso de tus cuentas con doble factor con su propio reloj, sin conexión.
Un código de un solo uso La lista de la bóveda pasa a su página 2FA con una pulsación larga, y allí están dos códigos de demostración, cada uno con el anillo que indica cuánto le queda: códigos reales, calculados en el dispositivo para el momento en que se grabó el clip. Para esta grabación activé los códigos 2FA: el StickS3 no tiene chip de reloj, así que en él vienen desactivados.
El dispositivo también guarda códigos 2FA (TOTP). En las seis placas con chip de reloj vienen activados; en las tres que no lo tienen, el reloj se desvía mientras el chip está en reposo o en suspensión ligera (en el T-Deck se queda sin hora tras el reposo), así que los códigos están desactivados hasta que los activas y el dispositivo tiene una sincronización reciente de la hora, de una red, del navegador que abrió el panel o de una posición por satélite.
Cuánto se desvía un reloj sin chip -
Siete distribuciones de teclado
La distribución de tu ordenador la eliges en el dispositivo: inglés de EE. UU., español (España), inglés del Reino Unido, francés (Francia), alemán (Alemania), portugués e italiano.
Envía posiciones de tecla, no caracteres: si la distribución elegida en el dispositivo no es la del ordenador, escribe caracteres equivocados.
Cómo funciona, paso a paso
Te traes las contraseñas que ya tienes. En desarrollo
Exporta la bóveda del gestor que usas ahora y abre el panel de administración. La página que sirve el propio dispositivo lee el fichero en tu navegador y te enseña cada inicio de sesión que ha encontrado antes de mover nada; las tarjetas, las identidades, los documentos, las notas seguras y las claves de acceso se cuentan por categoría y se dejan fuera, porque ninguno tiene una contraseña que escribir.
- 1Password
- Bitwarden
- Chrome
- Firefox
- KeePass
- LastPass
- Proton Pass
- Al dispositivo no llega nada hasta que apruebas la vista previa.
- En sentido contrario, el panel exporta una copia de seguridad cifrada que guardas tú.
Abrí la propia página del panel (los bytes que sirve el firmware) en un navegador, contra una bóveda de demostración servida desde mi ordenador y no desde una placa, y lo grabé. Así que el clip es la página en sí sobre datos de demostración, no una sesión en una placa.
Gratis, en la placa que elijas.
El firmware es software libre bajo GPL-3.0-or-later y no cuesta nada; solo pagas la placa: de 19,00 US$ a 70,99 US$ en la tienda de su fabricante, según los anuncios que leí el 1 de noviembre de 2026.
Todavía no hay nada que instalar, y yo no compraría una placa para esto antes de la primera publicación: la hoja de ruta dice cómo va.
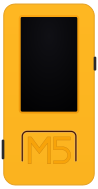
Dos botones · 90 credenciales, 40 códigos 2FA
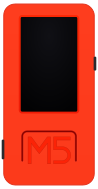
Dos botones · 90 credenciales, 30 códigos 2FA
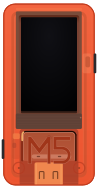
Dos botones · 90 credenciales, 30 códigos 2FA
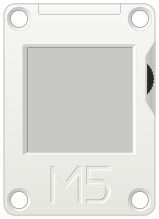
Rueda · 90 credenciales, 30 códigos 2FA
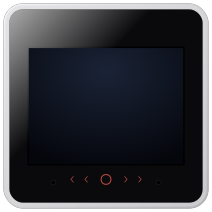
Pantalla táctil · 500 credenciales, 50 códigos 2FA
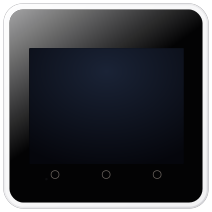
Pantalla táctil · 500 credenciales, 50 códigos 2FA
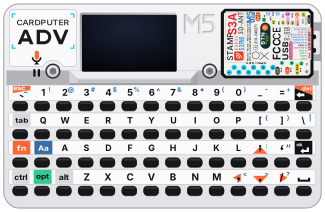
Teclado · 250 credenciales, 40 códigos 2FA
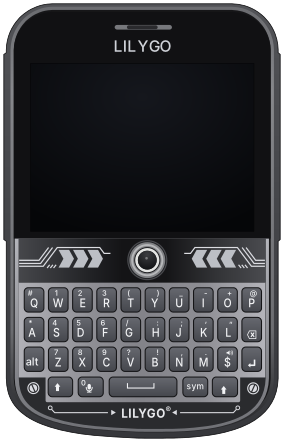
Teclado · 500 credenciales, 50 códigos 2FA
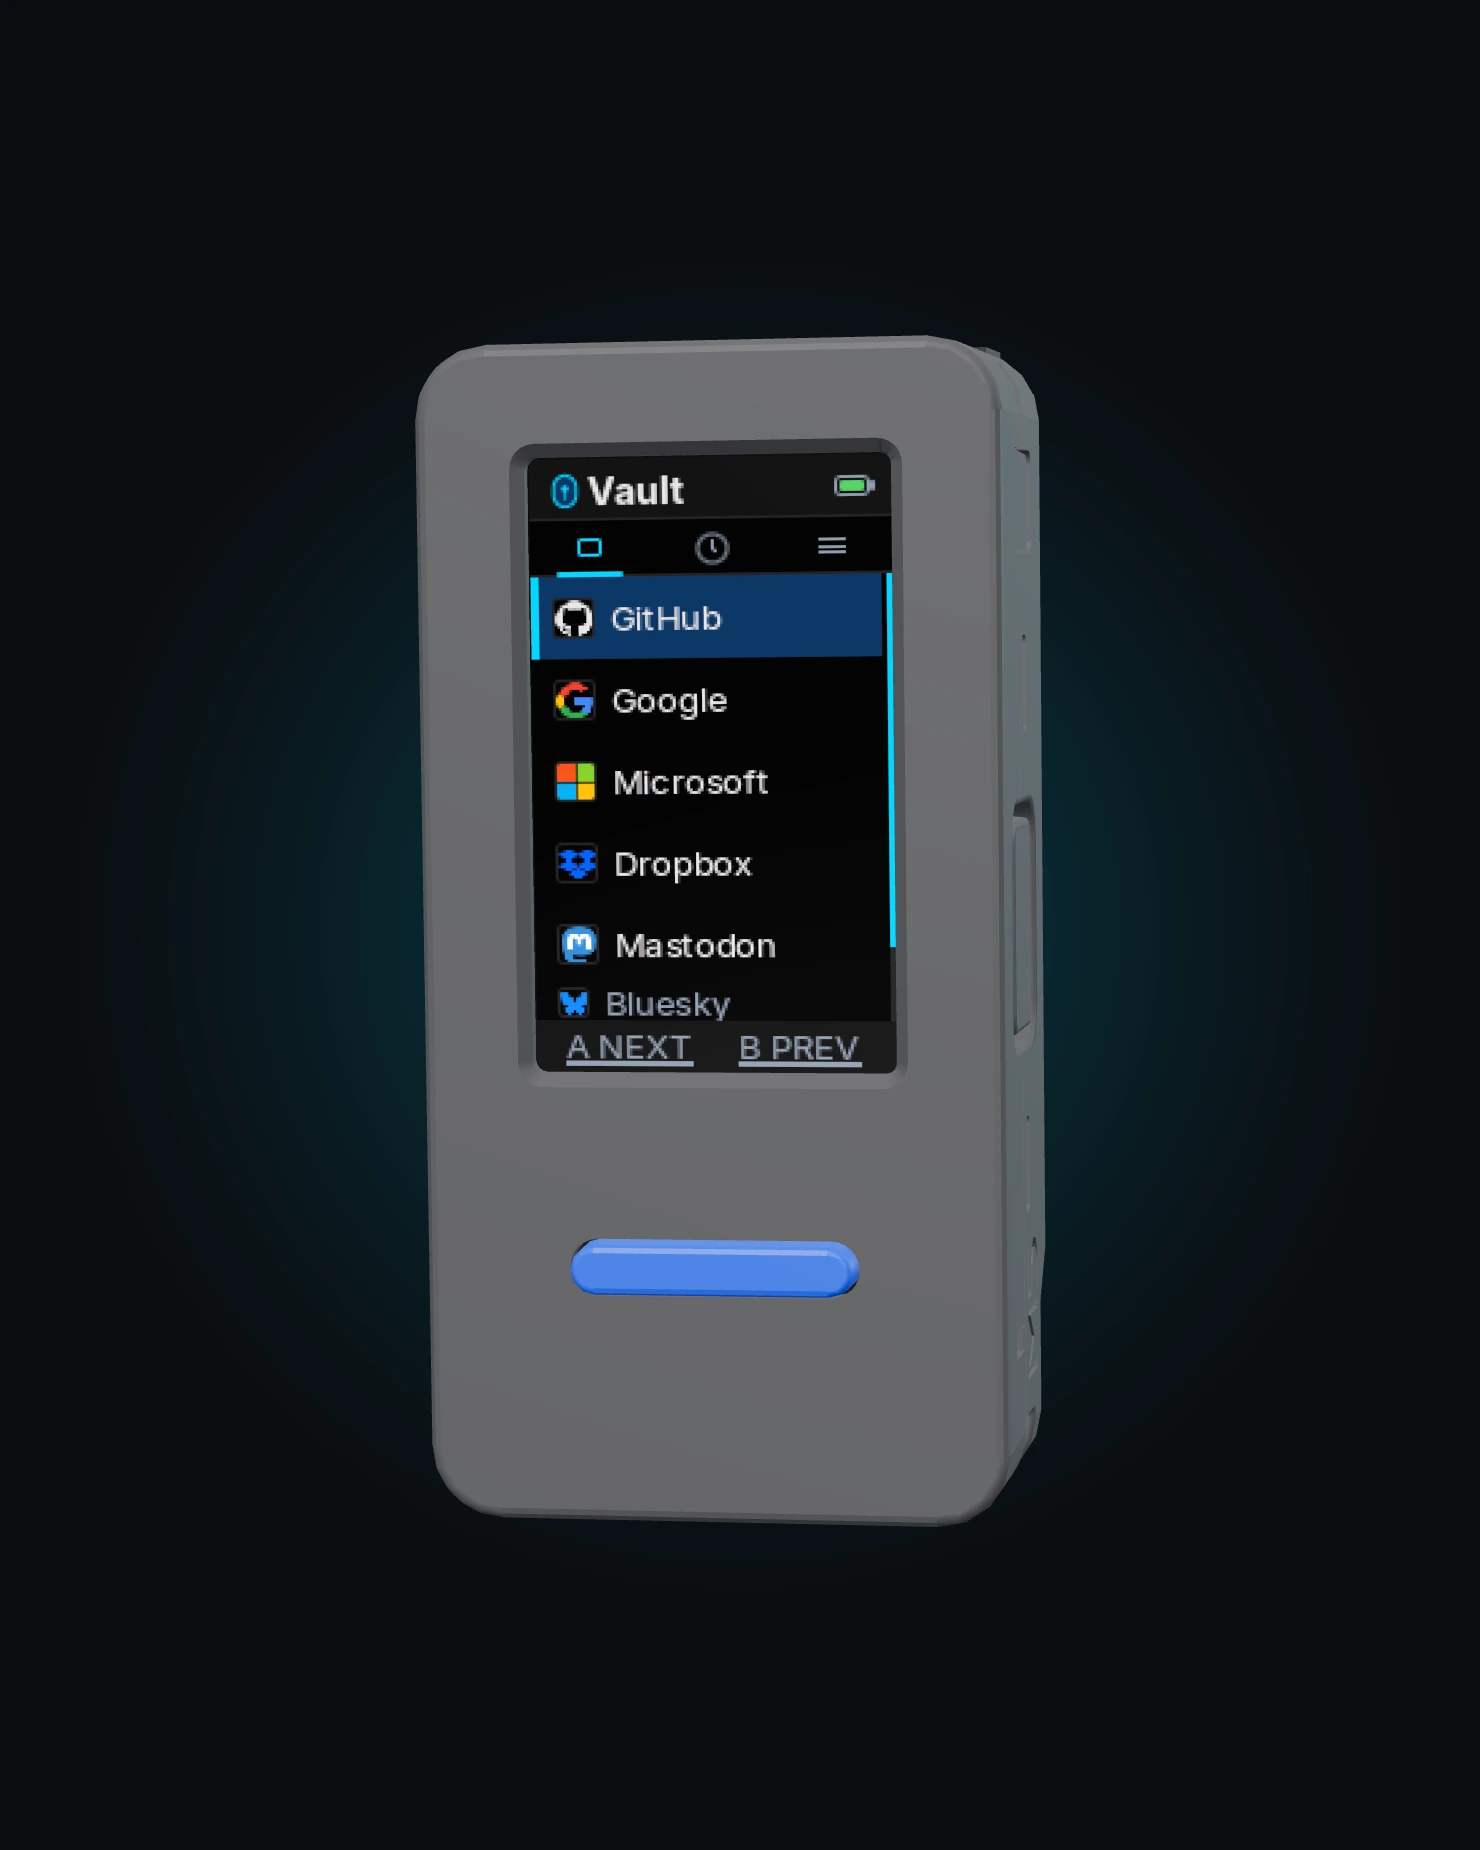
El firmware dibuja la misma pantalla en todas las placas, la lista de la bóveda; lo que cambia es la carcasa.
Lo primero que se pregunta
Cada pregunta se responde aquí en un párrafo, con cifras que ya da el resto del sitio o con la documentación de otro producto, y con un enlace a donde se lleva hasta el final.
- ¿Qué es Kleidos?
-
Kleidos es un gestor de contraseñas por hardware: el firmware de nueve placas pequeñas de M5Stack y LilyGO, con el ESP32-S3 y con el ESP32 clásico. Guarda tus contraseñas cifradas en el dispositivo y escribe en tu ordenador la que eliges, como un teclado Bluetooth, cuando lo has desbloqueado en el propio dispositivo con un PIN o una contraseña. No hay app, ni nube, ni cuenta; «Cómo funciona» lo cuenta paso a paso.
- ¿En qué placas funciona Kleidos?
-
Kleidos funciona en nueve placas: cuatro con el ESP32-S3 y cinco con el ESP32 clásico. Son cuatro sticks de dos botones, una placa de papel electrónico que se maneja con una rueda, dos táctiles y dos con teclado, y según la placa la bóveda guarda de 90 a 500 credenciales y de 30 a 50 códigos 2FA. «Los dispositivos» da el chip, la entrada, la pantalla, el reloj y la capacidad de cada una.
- ¿Puedo descargar Kleidos?
-
Todavía no. Kleidos es una versión previa, la 0.1.0, y no hay ninguna versión publicada, así que no hay nada que instalar. Mantengo el repositorio privado mientras preparo la primera versión, y publicarla es un paso de la hoja de ruta, al que no pongo fecha.
- ¿Kleidos cuesta algo? ¿Necesito una cuenta?
-
Kleidos no cuesta nada ni pide cuenta. El proyecto no vende dispositivos, licencias ni suscripciones: el firmware tiene licencia GNU GPL, versión 3 o posterior, no hay ningún servidor en el que registrarse, y lo que pagas es la placa, que eliges entre las nueve en las que funciona y compras a quien la venda. «Los dispositivos» las presenta una a una, y la comparación pone eso junto a lo que piden los otros proyectos. Todavía no hay nada que instalar: la primera versión sigue siendo un paso de la hoja de ruta.
- ¿Kleidos es de código abierto?
-
Kleidos tiene licencia GNU GPL, versión 3 o posterior, pero su código todavía no es público: por ahora mantengo el repositorio privado, y abrirlo es un paso de la hoja de ruta anterior a la primera versión. Hasta entonces estas páginas describen el código, y el código en sí no lo puedes leer.
- ¿En qué se diferencia Kleidos de una YubiKey?
-
Hacen trabajos distintos: Kleidos es un gestor de contraseñas y una YubiKey es una llave de seguridad. La YubiKey 5 permite iniciar sesión con FIDO2 y U2F, guarda claves de tarjeta inteligente (PIV) y de OpenPGP, y admite hasta 64 cuentas de códigos de un solo uso desde el firmware 5.7. También puede escribir hasta dos contraseñas fijas de hasta 38 caracteres, con un toque breve o de tres segundos. Kleidos guarda de 90 a 500 credenciales: eliges una en su pantalla y el dispositivo la escribe por Bluetooth LE. No admite FIDO2, U2F, PIV ni OpenPGP. Leí estas cifras en la documentación de Yubico el 1 de noviembre de 2026 y no he usado ninguna para comprobarlas. La comparación completa pone Kleidos junto a una OnlyKey y una YubiKey 5, fila a fila, con la fuente de cada celda.
- ¿En qué se diferencia Kleidos de una OnlyKey?
-
La OnlyKey también escribe contraseñas guardadas como un teclado, se desbloquea con sus botones y se borra tras 10 PIN erróneos; Kleidos borra su bóveda tras 10. La OnlyKey guarda 24 cuentas en seis botones, se conecta por USB, añade FIDO2, U2F y OpenPGP y, sin batería para llevar la hora, necesita tener abierta su aplicación o su aplicación web para poner la hora y dar un código TOTP. Kleidos guarda de 90 a 500 credenciales, las escribe por Bluetooth LE y calcula con su propio reloj los códigos de 30 a 50 cuentas 2FA, desactivados de serie en las tres placas sin chip de reloj, y una vez activados un código necesita una sincronización de hora reciente. Leí estas cifras en la documentación del fabricante el 1 de noviembre de 2026 y no he usado ninguna para comprobarlas. La comparación completa pone Kleidos junto a una OnlyKey y una YubiKey 5, fila a fila, con la fuente de cada celda.
- ¿Alguien ha auditado Kleidos?
-
No. Nadie independiente ha revisado Kleidos: el firmware lo escribí yo, y también el modelo de amenazas, la matriz de controles y el registro que lo describen. La página de seguridad recoge veintiuna amenazas, cuarenta y seis controles y cinco de los riesgos que he aceptado, cada uno con su motivo, y dice qué no puedes comprobar mientras el repositorio sea privado.
- ¿Qué pasa si pierdo mi Kleidos o me lo roban?
-
Quien lo tenga sigue necesitando tu PIN o tu contraseña: Kleidos guarda la bóveda cifrada y solo la desbloquea en el propio dispositivo. Tras cuatro PIN erróneos te hace esperar antes del siguiente intento, tras siete te hace esperar más, y al llegar a diez borra la bóveda, todos los vínculos de Bluetooth y todas las redes de administración guardadas. La cuenta sobrevive a un corte de corriente, porque se escribe antes de comprobar el PIN. La página de seguridad da la respuesta completa y lo que esas esperas no cubren. En las compilaciones abiertas, quien copie la flash puede probar PIN tras PIN sin tener el dispositivo delante. Un PIN más largo (de 6 u 8 cifras), o una contraseña en los modelos con teclado o con pantalla táctil, lo hace más lento; solo la clave atada al chip de la compilación endurecida lo impide. Lleva el dispositivo contigo.
- ¿Cuánto dura con una carga una placa con Kleidos?
-
Solo tengo una estimación para una placa: con Kleidos en el LilyGO T-Deck Plus y la celda de 2000 mAh con la que lo medí, según mi estimación una carga dura entre unos 11 y 21 días, calculados a partir de los consumos que medí. Para las otras ocho placas todavía no doy ninguna estimación, y la página de mediciones explica por qué en cada caso.
Sigue el proyecto.
En desarrollo. Sin publicar: todavía no hay nada que descargar.
Hoja de ruta- Feed de novedades /es/rss.xml Un feed RSS 2.0 con las novedades del proyecto, en el idioma de la página en la que estás. Cada estado de la hoja de ruta llega aquí cuando cambia.
- Mastodon @jmrplens@mstdn.jmrp.io Hablo del proyecto desde mi propio servidor. Abierto: no hace falta cuenta para leer. (se abre en una pestaña nueva)
- Bluesky @jmrp.eu Las mismas publicaciones, para quien esté allí. (se abre en una pestaña nueva)
- Es una versión previa, la 0.1.0. No he encargado ninguna auditoría independiente.
- Todavía no he conseguido que la compilación endurecida funcione de principio a fin en un dispositivo.
Las nueve placas sobre las que corre son hardware de desarrollo que compré yo. Si quieres ayudar a pagar la siguiente, en el resumen están los dos sitios. Donar no te da absolutamente nada, y de eso se trata.
Dónde se lleva cada cosa hasta el final.
Cada sección de abajo reúne un tipo de prueba y llega tan lejos como llega la prueba.
- Resumen
Por qué existe el dispositivo, y grabaciones de cómo funciona.
Las nueve placas una a una, y Kleidos junto a otros cinco gestores de contraseñas en una placa pequeña y, después, junto a una OnlyKey y una YubiKey 5.
- Grabaciones
Grabaciones de una placa de cada tipo, y cómo se hizo cada imagen de la web.
- Hoja de ruta
Lo que funciona, lo que se está construyendo y lo que todavía es solo un plan.
Por hacer: ocho pasos, en el orden en que tienen que darse.
- Seguridad
Qué lo ataca y qué detiene cada ataque.
Recoge veintiuna amenazas, cuarenta y seis controles que las responden, trece entradas del registro que citan un CVE o un aviso publicado y cinco de los riesgos que he aceptado.
- Mediciones
Cuánto consumen las placas que he medido, cuánto dura una carga donde puedo estimarlo y dónde se pasan de lo previsto.
De las nueve placas, he medido una con el sistema de medida en el cable de la batería.
- Arquitectura
Cómo está construido el firmware, módulo a módulo.
El firmware en veintidós módulos, en un orden que ningún include puede subir.